12 de noviembre de 2026

Una catedral finlandesa suena cada día con el eco de estallidos de radio de hace miles de millones de años

Una catedral finlandesa suena cada día con el eco de estallidos de radio de hace miles de millones de años

Los estallidos rápidos de radio (FRB) son uno de los fenómenos más misteriosos del Universo. Hay varias hipótesis sobre su origen, pero sigue sin estar del todo claro. Entre otros motivos, son difíciles de estudiar porque no pueden verse ni oírse. Por eso, un profesor de física del MIT se ha asociado con un compositor para convertir algunas de estas ráfagas en música. ¿Han resuelto el misterio? No, pero ahora pueden escucharse cada día en una catedral finlandesa e incluso tendrán una representación acompañada de un coro el próximo 21 de noviembre.

Sonificación. Kiyoshi Masui, del MIT, y el compositor y tecnólogo creativo Andrew Melchior han utilizado los datos de 4.539 estallidos, procedentes de 3.641 fuentes, detectados entre 2018 y 2023 con CHIME (Canadian Hydrogen Intensity Mapping Experiment). Este es un radiotelescopio ubicado en Canadá que se concibió para mapear el hidrógeno neutro entre los corrimientos al rojo 0,8 y 2, pero que ha resultado ser un gran detector de FRB gracias a su enorme campo de visión y el caudal de datos que puede manejar. 

Las distintas señales se han transformado en sonidos, de modo que los estallidos lejanos suenan como zumbidos, retumbos, chasquidos y silbidos. Además, cada estallido cae de agudos a graves, un efecto real causado por su viaje a través del gas intergaláctico. Todo esto se convierte en música, porque, al llegar las distintas frecuencias de radio en momentos ligeramente distintos, se generan armonías entre los tonos altos y bajos.

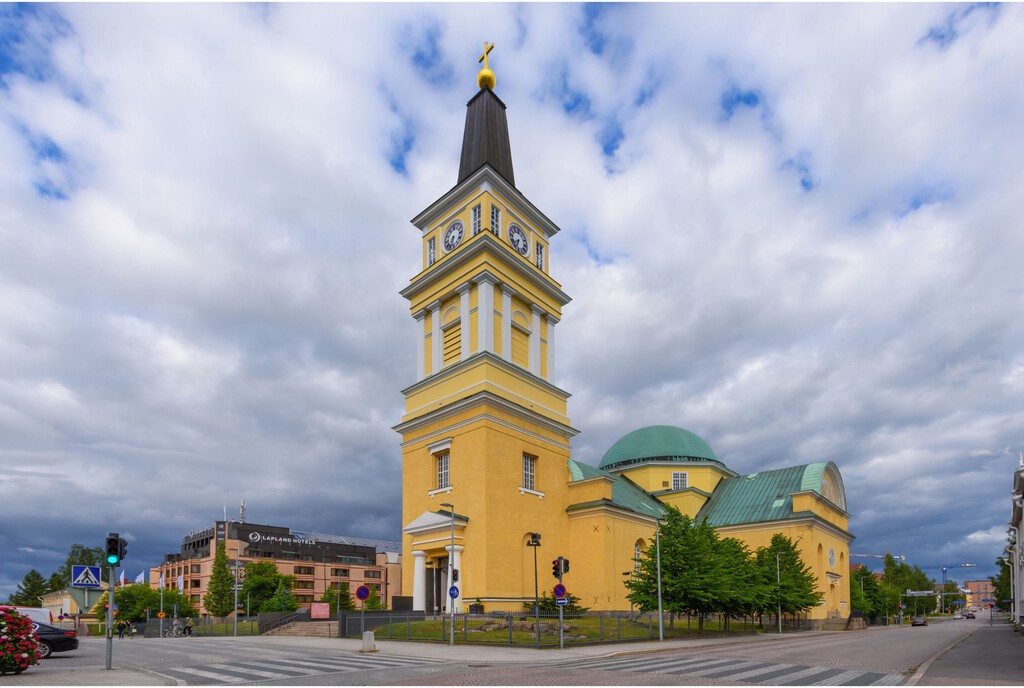
Una catedral finlandesa. La creación del científico y el compositor se cargó en un dispositivo llamado The Logos, que se instaló en la catedral finlandesa de Oulu el pasado mes de abril de 2026. Consta de 12 altavoces repartidos por todo el edificio, que se ponen en marcha cada mediodía. Además, el próximo 21 de noviembre se pausará la grabación y se hará una emisión en directo a cargo del propio Melchior, que interpretará las FRB al teclado, y un coro de 30 personas que cantarán distribuidas entre el público.
Ráfagas de origen desconocido. Las FRB son ondas de radio extremadamente energéticas. En un solo milisegundo liberan energía equivalente a la que emite el Sol en tres días. Se descubrieron en 2007 y aún no se sabe bien cómo se producen, aunque hay algunas hipótesis. Por ejemplo, se cree que pueden formarse en las magnetosferas de las estrellas de neutrones o los agujeros negros. También existe una corriente de pensamiento que apunta a púlsares jóvenes como la principal fuente de emisión. Finalmente, se cree que podría tener relación con la fusión de estrellas de neutrones.

En el caso de las FRB que se han grabado para The Logos, solo se sabe que se formaron hace entre 8 mil y 50 mil millones de años, pero su fuente original es un misterio.

¿Podría ayudar la sonificación? En algunos casos, transformar las señales difícilmente tangibles en sonidos, mucho más fáciles de interpretar, ayuda a estudiar el origen de esas señales. Por ejemplo, en 1981 un patrón sonoro ayudó a detectar un problema de la sonda Voyager 2 causado por colisiones con micrometeoroides. También son útiles para ayudar a las personas ciegas a disfrutar de fenómenos como los eclipses.

Desgraciadamente, no parece que la sonificación de las FRB vaya a ayudar a los científicos a determinar su origen. Pero sí puede ayudar a que la sociedad conozca este fenómeno. Para que la ciencia avance, es importante divulgarla a la sociedad. Y si la divulgación es en forma de arte, mejor que mejor. 

Imagen |TeuvoSalmenjoki

En Xataka | Hay una señal de radio llegando a la Tierra desde 1988. El púlsar del que procede esconde un importante misterio

-
La noticia Una catedral finlandesa suena cada día con el eco de estallidos de radio de hace miles de millones de años fue publicada originalmente en Xataka por Azucena Martín .


☞ El artículo completo original de Azucena Martín lo puedes ver aquí

TikTok destripado: cómo usa la IA y los sensores del móvil para que no salgas de la aplicación jamás

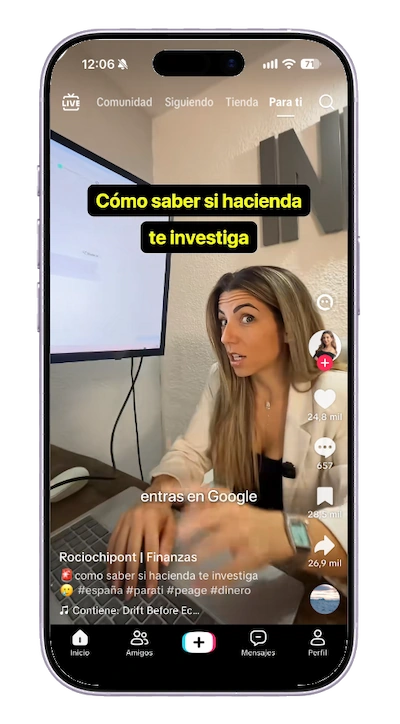
Aunque hay un vídeo original de Ayo Omolewa que resume esto en 90 segundos, me quedo con la versión sumamente hilarante de BaityBait, más profunda y, por supuesto, graciosa. Así que si puedes reservarte algo más de 20 minutos para verlo, verás que merece la pena. Es un destripe integral de TikTok, sus interioridades y qué datos personales capturan. La lista es larga y jodida.

En los vídeos se explica cómo destriparon la app de TikTok mediante ingeniería inversa y encontraron que hay más de 25 modelos de inteligencia artificial corriendo en tu propio móvil. Con ellos TikTok exprime los datos procedentes de todos los sensores del móvil para enviar más de 50 señales a los servidores principales, con los que el famoso algoritmo te prepara la siguiente hornada de vídeos que te va a mostrar.

El algoritmo lo analiza todo, menos si estás «sentado en el trono» (que se sepa)

TikTok - el algoritmoLos ingenieros de ByteDance (la empresa que está detrás de TikTok) ya superan con nota eso de saber que eres un señor de Murcia mediante la IP para mostrarte restaurantes de la zona. La lista completa de todo lo que saben es bastante alucinante para un app de ver vídeos chorras: desde la postura detectada por acelerómetro y el giroscopio (si estás de pie, tumbado, caminando…) hasta el porcentaje de batería, si estás cargando el móvil y cuál es el brillo de pantalla o el volumen.
Seguir leyendo: TikTok destripado: cómo usa la IA y los sensores del móvil para que no salgas de la aplicación jamás

# Enlace permanente


☞ El artículo completo original de alvy@microsiervos.com (Alvy) lo puedes ver aquí

Una IA de DeepMind demuestra matemáticamente que el protocolo de Signal es seguro

Un candado asegurado por una cadena representa la verificación formal de la seguridad de Signal.

Investigadores de Google DeepMind han usado inteligencia artificial para «verificar formalmente» —demostrar matemáticamente— varias de las garantías criptográficas clave del protocolo de Signal, el cifrado que protege las comunicaciones de Signal, Google Messages y WhatsApp. Lo hicieron como prueba de concepto en apenas cuatro semanas, con una nueva herramienta llamada AlphaProof Code. Lo cuenta Wired.

La verificación formal lleva años considerándose una especie de santo grial de la seguridad: usar las matemáticas para probar que un programa hace exactamente lo que debe y no esconde vulnerabilidades críticas.

¿Qué ha demostrado exactamente la IA de DeepMind?

Que las garantías criptográficas analizadas del protocolo de Signal se cumplen, con una prueba matemática en vez de con confianza. Según Wired, el trabajo es significativo por dos motivos: valida de forma independiente la criptografía que protege enormes cantidades de comunicaciones en plataformas como Signal, Google Messages o WhatsApp, y demuestra la capacidad de DeepMind en verificación formal con su nuevo marco de IA. El análisis no encontró vulnerabilidades nuevas en las partes revisadas; y cuando los investigadores aplicaron AlphaProof Code a versiones antiguas de Signal con fallos ya conocidos y corregidos, la herramienta los identificó correctamente y mostró que el protocolo no podía verificarse.

Conviene entender su alcance real, porque los propios investigadores insisten en que es un hito, no el final. El análisis fue limitado: no verificó, por ejemplo, toda la aplicación móvil de Signal. Es la misma frontera de «demostrar» en lugar de «confiar» que exploran otros laboratorios, como Anthropic con su herramienta FlashProve para verificar modelos, en un campo donde la IA está acelerando tareas antes lentísimas, como la formalización de pruebas matemáticas en lenguajes como Lean.

¿Por qué importa y qué dudas deja?

Porque abre la puerta a verificar código crítico que hoy solo se audita de forma parcial, aunque queda por ver si escala y a qué coste. Antes de la IA, describir las características de un programa, traducirlas a fórmulas y desarrollar la demostración era lentísimo; los agentes pueden recortar mucho ese trabajo. Ehren Kret, director de tecnología de Signal, lo valora en un comunicado: «mientras la verificación formal previa se centraba en porciones más pequeñas del código, el enfoque de Google DeepMind permite una expansión significativa», y añade que verificar con rigor la implementación del protocolo les da «mayor confianza en las garantías de privacidad».

La gran incógnita es si esto funcionará a gran escala y a un precio razonable. Swarat Chaudhuri, científico investigador de DeepMind, es franco: «estamos muy entusiasmados con este resultado, pero hay una larga distancia que recorrer antes de poder escalarlo a todo el software del mundo, y queremos hacerlo». DeepMind hizo el análisis gratis como proyecto de investigación, Google declinó revelar su coste y no quiso comentar si lanzará un producto comercial. Que sea precisamente Signal el protocolo elegido no es casual: es el referente de la mensajería cifrada, la misma empresa cuya responsable advierte de que los chatbots de IA no son tus amigos cuando hablamos de privacidad. Chaudhuri subraya además que buscan un proceso de «colaboración humano-IA», no un mundo donde la IA se marque sus propios objetivos y se corrija sus propios exámenes.

Mi lectura es que esto es más importante de lo que su tono prudente sugiere, aunque no por lo que parece. Que una IA confirme que Signal es seguro no cambia nada para Signal, cuya criptografía ya era de las más auditadas del mundo; el valor está en la demostración de que la verificación formal, el santo grial inalcanzable por su coste en horas humanas, podría volverse viable cuando una IA hace el trabajo pesado. Si eso se cumple, el impacto va mucho más allá de la mensajería: bancos, infraestructuras y cadenas de suministro de software podrían pasar de «creemos que es correcto» a «está probado que lo es». La cautela es obligada —fueron cuatro semanas, un alcance limitado y un coste que Google no quiere contar—, y el propio equipo evita vender humo. Pero si la verificación formal deja de ser un lujo de laboratorio, habremos ganado una de las herramientas más potentes que existen para fiarnos del software. Y eso, en un mundo que corre a delegarlo todo en código, no es poca cosa.


☞ El artículo completo original de Natalia Polo lo puedes ver aquí

11 de noviembre de 2026

Acabamos de ver cómo un exoplaneta desaparece de la vista de nuestros telescopios. El culpable es su vecino invisible

Acabamos de ver cómo un exoplaneta desaparece de la vista de nuestros telescopios. El culpable es su vecino invisible

Durante años, la astronomía ha consistido en mirar al cielo esperando a que las cosas pasen, y gracias a las misiones como Kepler o TESS, nos hemos acostumbrado a detectar exoplanetas observando su tránsito. Pero ante estas observaciones hay una pregunta bastante importante que ronda la cabeza: ¿qué pasa cuando un planeta al que llevas años observando puntualmente decide, de repente, desaparecer sin dejar rastro?

Un ejemplo. Eso es exactamente lo que le ha ocurrido a TOI-2535 b, un exoplaneta del tamaño de Júpiter que ha protagonizado un "truco de magia" que antes no se había visto al desaparecer sin una explicación lógica detrás. Hasta ahora. 

Lo que sabíamos. La historia de TOI-2535 b comienza en 2019 cuando el telescopio espacial TESS de la NASA comenzó a observar este planeta orbitando alrededor de una estrella enana K temprana situada en la constelación del Cuervo.

Al principio, todo parecía normal, puesto que en abril de 2019, el planeta cruzaba cerca del centro del disco estelar. Sin embargo, a medida que pasaban los meses, los astrónomos notaron que algo iba mal, ya que los tránsitos empezaron a volverse caóticos y a veces el planeta llegaba hasta seis horas antes de lo previsto, y otras veces se retrasaba seis horas.

Lo raro. Lo más dramático no era su impuntualidad, sino su trayectoria, puesto que el tránsito se fue desplazando hacia el borde de la estrella. Cada vez duraba menos y bloqueaba menos luz, volviéndose rasante, hasta que, entre 2025 y marzo de 2026, desapareció por completo. Esto quiere decir que el planeta ya no cruzaba por delante de su estrella desde nuestra perspectiva en la Tierra.

Y era algo histórico, puesto que es la primera vez en la historia que los astrónomos ven directamente cómo un exoplaneta confirmado alrededor de una estrella única deja de transitar en una escala de tiempo tan corta. De hecho, la distancia entre el centro de la estrella y la trayectoria del planeta cambió a un ritmo de unos 0,16 al año, el más rápido jamás medido en un sistema de este tipo.

El culpable. Los planetas no se esfuman porque sí, y para entender qué estaba pasando, un equipo de investigación recurrió al espectrógrafo NEID, instalado en el telescopio WIYN en el Observatorio Nacional de Kitt Peak en Arizona. Y lo que apuntaban los resultados es que TOI-2535 b tiene un planeta compañero con una masa al menos similar a la de Saturno.

Este vecino invisible está inclinado al menos 5 grados respecto a la órbita de TOI-2535 b y, al estar tan cerca el uno del otro, la gravedad del compañero tira constantemente de TOI-2535 b, haciendo que su órbita se bambolee como una peonza a punto de caer. Este fenómeno se llama precesión nodal.

Se puede entender. El astrónomo Erik Petigura, coautor del estudio, utiliza una analogía con nuestro propio vecindario, puesto que si la órbita de la Luna estuviera perfectamente alineada con la de la Tierra, tendríamos un eclipse solar cada mes. Sin embargo, como la órbita lunar está inclinada, los eclipses son eventos raros y, en el caso de TOI-2535, la interacción entre ambos planetas está cambiando esa inclinación continuamente en periodos de apenas unas décadas.

No es el primero. En el pasado ya vimos el caso de Kepler-413b, que dejó de transitar durante 800 días. Sin embargo, aquel era un planeta circumbinario, y era el tirón de las estrellas lo que alteraba su órbita. También conocemos el caso de TOI-1518b, cuya órbita precesa y podría dejar de transitar en unas décadas, pero allí el culpable no es otro planeta, sino el achatamiento de su propia estrella.

Lo que hace único a TOI-2535 es que la alteración la provoca exclusivamente otro planeta gigante, convirtiendo a este sistema en una rareza cósmica con dos gigantes gaseosos en órbitas de periodo muy corto.

Imágenes | Zelch Csaba 

En Xataka | El James Webb ha detectado por primera vez nubes de agua variables fuera del Sistema Solar

-
La noticia Acabamos de ver cómo un exoplaneta desaparece de la vista de nuestros telescopios. El culpable es su vecino invisible fue publicada originalmente en Xataka por José A. Lizana .


☞ El artículo completo original de José A. Lizana lo puedes ver aquí

Resuelto el misterio de las perturbaciones coordinadas que sacuden las redes eléctricas del mundo

Una onda recorre los cables de dos torres y simboliza perturbaciones coordinadas en la red eléctrica.

Investigadores han identificado el origen de unas misteriosas caídas de frecuencia que se repiten de forma coordinada, cada 60 segundos y a la vez, en redes eléctricas de distintos países: los culpables son los sistemas de alimentación ininterrumpida (SAI) y las baterías estacionarias, que comprueban su nivel de carga una vez por minuto con relojes sincronizados por internet. Cada comprobación es imperceptible por separado, pero todas juntas y al mismo tiempo producen una perturbación visible en la red. El trabajo se publica en Nature Energy y lo cuenta TechCrunch.

Durante años, estas sacudidas rítmicas desconcertaron a los operadores de red: aparecían en Europa, Australia, Estados Unidos y Malasia con el mismo patrón, como si algo invisible marcase el compás.

¿Qué son estas perturbaciones y por qué preocupan?

Son oscilaciones de frecuencia ultrabaja (ULFO): la frecuencia de la red cae levemente cada minuto, de forma simultánea en redes de continentes distintos. Según TechCrunch, el fenómeno se observó en datos de varios países y el mayor operador de transmisión de Alemania, Tennet, llevó el problema al investigador Dirk Witthaut, del centro de investigación Forschungszentrum Jülich.

Importa porque, aunque cada caída es pequeña, las oscilaciones grandes pueden dañar equipos —en especial las turbinas hidroeléctricas— y, si los operadores no identifican la causa o no responden bien, contribuir a un apagón. El caso irlandés ilustra la escalada: la caída de frecuencia minuto a minuto pasó de unos 3 milihercios en 2016 a 12 en 2021, y algunas recientes han superado los 20, en una red de 50 hercios cuya tolerancia es de ±200 milihercios. Es otra presión más sobre unos sistemas ya tensionados, como refleja la escasez de transformadores eléctricos en Europa.

¿Cómo dieron con el culpable?

Descartando al sospechoso habitual e instalando sensores hasta pillar el patrón. Según TechCrunch, el equipo probó primero con la hidroeléctrica, la causa clásica de estas oscilaciones, mediante un modelo de un sistema de control hidroeléctrico de la red escandinava; podía generar resonancia, pero no explicaba el ciclo constante de un minuto. Entonces instalaron más de 80 medidores inteligentes de calidad eléctrica en el campus de Jülich, muestreando cada tres segundos, y un transformador conectado al sistema de almacenamiento en baterías del campus mostró picos cada minuto.

Ahí estaba la pista. Los SAI y las baterías estacionarias —incluidos los SAI de los centros de datos y las baterías a escala de red— comprueban su estado de carga cada minuto, y como están conectados a internet, sus relojes se mantienen muy sincronizados, de modo que todas las comprobaciones coinciden. El equipo detectó además fluctuaciones periódicas de dispositivos del internet de las cosas, incluido un horno inteligente y clústeres de Raspberry Pi. No es casual que el foco apunte a la infraestructura digital: la creciente demanda eléctrica de los centros de datos de IA multiplica precisamente este tipo de equipos.

¿Tiene solución?

Sí, y es sorprendentemente sencilla: desincronizar. Según TechCrunch, basta con que los fabricantes de SAI y de baterías a escala de red programen esas comprobaciones de carga en momentos aleatorios, en lugar de todos a la vez. Los dispositivos del internet de las cosas se arreglan con una actualización de software, aunque el problema es que muchos nunca se actualizan: un estudio citado calcula que menos del 3 % ejecuta el firmware más reciente. El artículo apunta que quizá haga falta que los reguladores intervengan y que la coordinación tendrá que ser global.

Mi lectura es que esta historia es una pequeña lección sobre el mundo que estamos construyendo. El problema no lo causa un fallo ni un ataque, sino el éxito: millones de aparatos razonablemente diseñados, todos haciendo lo correcto —comprobar su batería— exactamente en el mismo instante porque comparten la misma hora de internet. Es un efecto de sincronización que nadie planeó y que solo emerge a gran escala, justo el tipo de riesgo que se vuelve más probable a medida que llenamos la red de baterías, centros de datos y cacharros conectados. La buena noticia es que la solución es trivial y barata. La mala es que exige que miles de fabricantes se pongan de acuerdo para hacer sus relojes un poco más tontos, y eso, como proteger los propios aparatos de las subidas de tensión, rara vez ocurre solo.


☞ El artículo completo original de Natalia Polo lo puedes ver aquí